WordPress-Firewall: Was ein Plugin schützt und was nur der Server abfangen kann
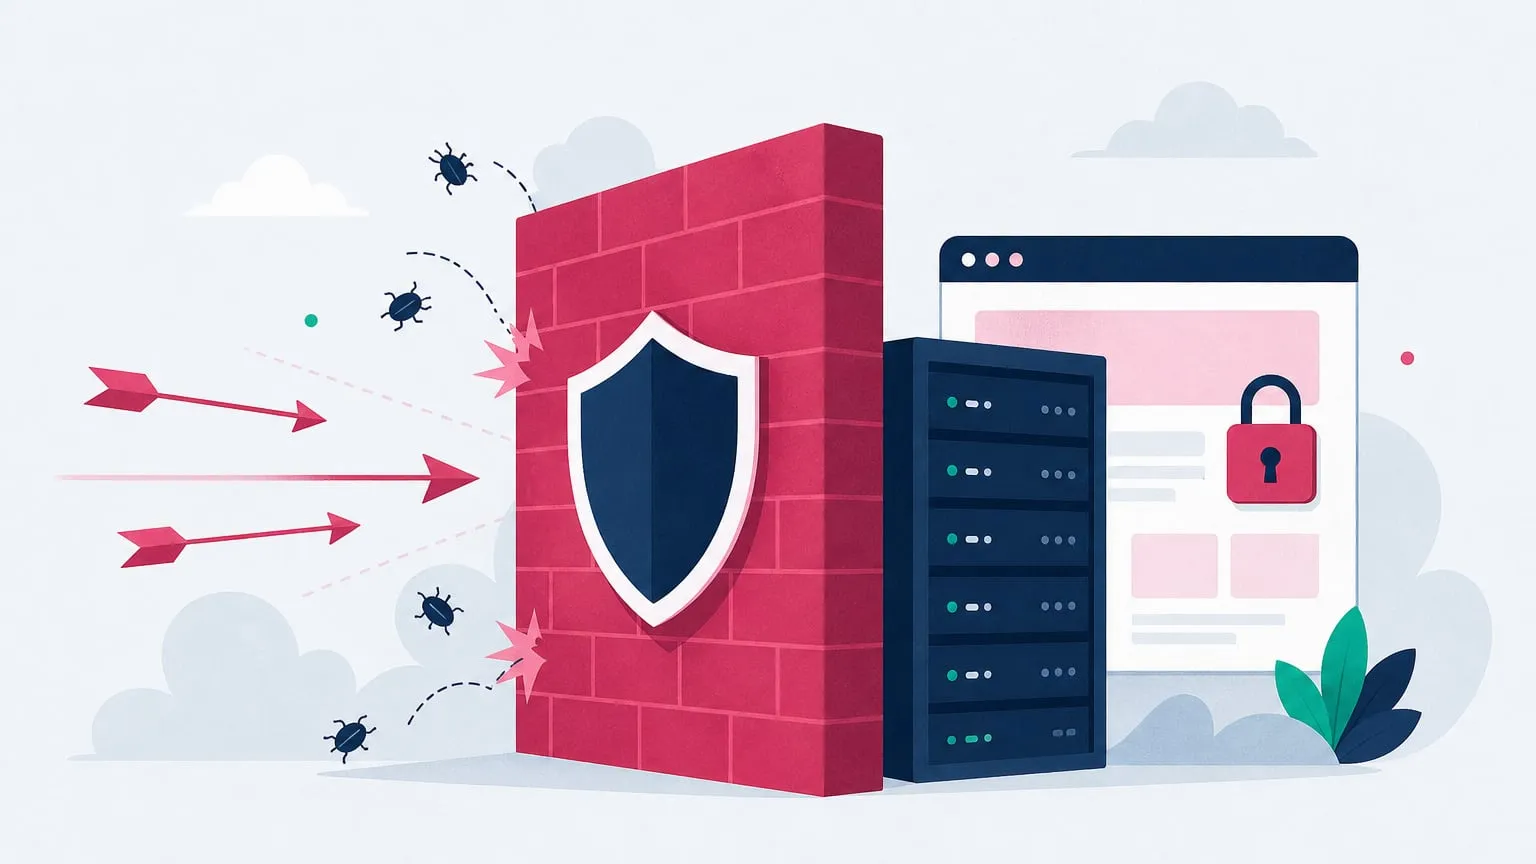
Die meisten Angriffe auf WordPress zielen auf Lücken in Plugins. Patchstack, ein Anbieter von Sicherheitsdiensten für WordPress, hat für 2025 weltweit 11.334 neu gemeldete Lücken gezählt, 91 Prozent davon in Plugins, wie sein Jahresbericht zeigt. Eine Firewall soll solche Angriffe abfangen, bevor sie Schaden anrichten.
Dafür gibt es zwei Orte: in WordPress selbst, als Plugin wie Wordfence, oder davor auf dem Server. Eine Firewall im Plugin und eine auf dem Server sehen unterschiedlich viel, und jede fängt etwas ab, das der anderen entgeht.
Wie eine Anfrage bis zu WordPress kommt
Ruft jemand deine Seite auf, durchläuft die Anfrage mehrere Stationen:
- Der Server nimmt die Verbindung an. Eine Firewall auf dem Server kann hier Adressen von bekannten Angreifern abweisen.
- Der Webserver, bei FastPress der LiteSpeed Webserver, liest die Anfrage. Eine Firewall für Webanwendungen, kurz WAF, prüft sie hier auf Angriffsmuster.
- PHP startet und lädt WordPress.
- WordPress lädt die Plugins, darunter eine Firewall als Plugin.
Ein Plugin setzt also erst an Station 3 oder 4 an. Was die Server-Firewall vorher abweist, startet PHP gar nicht und belegt keine Rechenzeit.
Was eine Firewall als WordPress-Plugin kann
Wordfence läuft auf über fünf Millionen WordPress-Seiten. In der Grundeinstellung lädt sie wie jedes Plugin erst mit WordPress. Laut Wordfence können WordPress und anfällige Plugins vorher schon Code ausführen, und ruft ein Angreifer Dateien eines Plugins direkt auf, wird die Firewall gar nicht geladen.
Abhilfe schafft der Modus „Extended Protection“. Er hängt die Firewall über die PHP-Einstellung auto_prepend_file vor jede PHP-Datei. Bei manchen Hostern muss man das von Hand einrichten. NinjaFirewall arbeitet im Modus „Full WAF“ nach demselben Prinzip.
Nach der Installation läuft die Wordfence-Firewall sieben Tage in einem Lernmodus. In dieser Zeit ist die Seite laut Hersteller gegen bestimmte komplexe Angriffe nicht geschützt.
Wordfence Free und Premium: 30 Tage Unterschied
Neue Firewall-Regeln bekommen Premium-Kunden sofort, die kostenlose Version 30 Tage später. Wie viel das ausmacht, zeigte eine Lücke im WordPress-Kern, über die Angreifer während eines Updates Schadcode ausführen konnten. WordPress 7.1.4 schloss sie am 28. Oktober 2026, und laut heise versuchen Angreifer bereits, sie auszunutzen. Premium-Nutzer bekamen die passende Regel am selben Tag, für die kostenlose Version ist sie ab dem 27. November 2026 freigegeben. Premium kostet 149 US-Dollar im Jahr je Website.
Wo ein Sicherheits-Plugin stark ist
Ein Plugin kennt deine Seite von innen. Es kann eine Zwei-Faktor-Anmeldung erzwingen, die Anmeldeseite gegen erratene Passwörter schützen und melden, wenn sich Dateien deiner WordPress-Installation verändert haben. Zwei-Faktor-Anmeldung und Schutz der Anmeldeseite sind bei Wordfence auch in der kostenlosen Version enthalten. Ein Schutz auf dem Server weiß von Benutzerkonten in WordPress nichts.
Was nur eine Firewall auf dem Server abfangen kann
Eine Firewall auf dem Server prüft jede Anfrage, bevor PHP startet. Sie sperrt Adressen, die anderswo schon durch Angriffe aufgefallen sind, stellt verdächtigen Bots eine Prüfaufgabe und vergleicht die Anfrage mit Regeln gegen bekannte Angriffsmuster. Das verbreitete OWASP Core Rule Set etwa erkennt eingeschleuste Datenbankbefehle, fremden Skriptcode, eingeschleusten PHP-Code und automatische Scanner.
Dazu kommen Dienste, die ein Plugin nie sieht. Versuche, ein Passwort für SSH, FTP oder ein Postfach zu erraten, laufen an WordPress vorbei. Eine Server-Firewall kann die Anmeldeversuche aller Dienste auswerten und die Absender sperren.
Manche Lücken liegen sogar unterhalb von PHP. Wordfence nennt ein Beispiel aus dem November 2026: Eine Schwachstelle im HTTP/2-Modul des Webservers Apache lässt sich weder mit einem Update von WordPress noch mit Wordfence abwehren, weil das Plugin erst arbeitet, nachdem Apache die Verbindung verarbeitet hat. Den LiteSpeed Webserver betrifft diese Lücke nicht, das Prinzip gilt aber für jeden Webserver.
Isolation: wenn doch etwas durchkommt
Weil keine Firewall jeden Angriff abhält, kommt es auch darauf an, was passiert, wenn eine Seite doch gehackt wird. Auf einem gemeinsam genutzten Server ohne Trennung kann eine übernommene Seite die Nachbarn mitreißen. Das Bundesamt für Sicherheit in der Informationstechnik verlangt in seinem IT-Grundschutz für Webserver deshalb als Basisanforderung, Webserver in einer gekapselten Umgebung zu betreiben.
In CloudLinux bekommt laut Dokumentation jedes Hosting-Konto feste Grenzen für Prozessor, Arbeitsspeicher und Zugriffe auf die Festplatte, und über CageFS sieht es weder andere Hosting-Konten noch die Konfiguration des Servers. Erreicht eine Seite ihre Grenze, bekommt nur sie eine Fehlermeldung, die anderen Kunden merken nichts.
Firewall bei FastPress: CloudLinux und Imunify360
Bei FastPress läuft CloudLinux als Betriebssystem auf jedem Server, darüber Imunify360 als Firewall und Malware-Schutz. Beide stammen vom selben Hersteller und sind in allen Tarifen aktiv, du musst dafür nichts installieren oder einrichten.
Imunify360 bringt eine Firewall mit Sperrlisten bekannter Angreifer und einer unsichtbaren Prüfung für Bots mit, dazu eine WAF, deren Regeln zum erkannten System passen, bei dir also zu WordPress. Ein Scanner prüft Dateien und Datenbank auf Schadcode.
Plugin und Server-Firewall kombinieren
Die Server-Firewall hält Angriffe und Bots vor PHP auf, das Plugin sichert Anmeldung und Benutzerkonten. Eine zweite Firewall im Plugin, die dieselben Anfragen noch einmal prüft, bringt dagegen wenig. Laut CloudLinux, dem Hersteller von Imunify360, arbeitet ein Firewall-Plugin auf einem Server mit Imunify360 größtenteils doppelt.
Liegt vor deiner Seite ein CDN oder ein anderer Proxy, musst du in Wordfence einstellen, woher das Plugin die Adresse des Besuchers liest. Sonst sieht es nur die Adresse des Proxys, oder Besucher können ihre Adresse fälschen.
Auch eine Server-Firewall fängt nicht jeden Angriff auf eine Plugin-Lücke ab. Patchstack hat 2025 bei fünf Hostern je elf bekannte Angriffe getestet, die Schutzmaßnahmen der Hoster stoppten 7 von 55. Patchstack verkauft selbst einen Schutz gegen solche Lücken, die Zahl stammt also von einem Anbieter. Am zuverlässigsten schließt ohnehin ein Update die Lücke. Mehr dazu steht im Ratgeber zur WordPress-Sicherheit.
Welche WordPress-Firewall du brauchst
Hat dein Hoster eine Firewall auf dem Server und trennt er die Hosting-Konten voneinander, brauchst du keine zweite Firewall als Plugin. Ein Sicherheits-Plugin wie Wordfence kann wegen der Zwei-Faktor-Anmeldung und der Dateiprüfung trotzdem sinnvoll sein, auch wenn du die Firewall darin dann nicht brauchst. Bei FastPress prüfen wir auf Wunsch mit dir, ob es sich mit dem Schutz auf dem Server verträgt.
Fehlt ein solcher Schutz, etwa bei sehr günstigem Shared Hosting oder auf einem eigenen vServer, ist ein Firewall-Plugin mit Extended Protection die beste Möglichkeit innerhalb von WordPress. Auf einem eigenen Server richtest du zusätzlich den Schutz für SSH, FTP und Mail ein, im Plesk-Panel etwa über Fail2Ban.
Frag deinen Hoster im Zweifel drei Dinge: welche Firewall vor den Seiten läuft, ob die Hosting-Konten voneinander getrennt sind und ob Anmeldeversuche an SSH und FTP überwacht werden.
Damit Updates nicht liegen bleiben, übernehmen wir sie in der WordPress-Wartung mit einer Sicherung davor und einer Funktionsprüfung danach.
Siehe auch
Häufige Fragen
Brauche ich eine WordPress-Firewall als Plugin, wenn mein Hoster eine Server-Firewall hat?
Als Firewall meist nicht. Prüft der Server die Anfragen schon vor PHP, macht eine zweite Firewall im Plugin vor allem dieselbe Arbeit noch einmal und kostet dabei Rechenzeit. Ein Sicherheits-Plugin lohnt sich trotzdem für das, was nur in WordPress geht: Zwei-Faktor-Anmeldung, Schutz der Anmeldeseite und die Prüfung, ob sich Dateien deiner Seite verändert haben.
Bremst eine Firewall als WordPress-Plugin die Seite aus?
Bei viel Bot-Verkehr ja, denn jede Anfrage, die das Plugin prüft, läuft durch PHP. Diese Rechenzeit spart eine Server-Firewall, weil sie solche Anfragen vorher abweist. Prüf außerdem, ob dein Tarif PHP mindestens 128 MB Arbeitsspeicher gibt, so viel empfiehlt Wordfence.
Was unterscheidet Wordfence Free und Premium bei der Firewall?
Vor allem die Zeit bis zum Schutz. Premium bekommt neue Firewall-Regeln sofort, die kostenlose Version 30 Tage später. Für eine Lücke im WordPress-Kern, die am 28. Oktober 2026 mit Version 7.1.4 geschlossen wurde, erhielten Premium-Nutzer die Regel am selben Tag, für die kostenlose Version ist sie ab dem 27. November 2026 freigegeben. Premium kostet 149 US-Dollar im Jahr je Website.
Schützt eine WordPress-Firewall auch SSH, FTP und E-Mail?
Nein. Ein Plugin läuft innerhalb von PHP und sieht nur Anfragen an die Webseite. Versuche, ein Passwort für SSH, FTP oder ein Postfach zu erraten, erreichen WordPress nie. Dagegen hilft nur ein Schutz auf dem Server, der Anmeldeversuche an allen Diensten auswertet und auffällige Adressen sperrt.
Welche Firewall nutzt FastPress?
FastPress setzt auf CloudLinux als Betriebssystem und Imunify360 als Firewall und Malware-Schutz auf dem Server. Beide laufen in allen Tarifen, du musst dafür nichts installieren. CloudLinux trennt dabei die Hosting-Konten voneinander, Imunify360 wehrt Angriffe ab, bevor sie WordPress erreichen.